
交易所被駭 6 大事件:用戶資產最後怎麼了?

本文目錄
- 30 秒懂:交易所被駭,到底發生過什麼事?
- 交易所為什麼會被駭?
- 交易所被駭事件時間軸(2014–2025)
- 2014 年 Mt. Gox(門頭溝):最早的大崩盤
- 2016 年 Bitfinex:從駭入到 2022 年查扣
- 2018 年 Coincheck:熱錢包被掏空
- 2019 年 Binance:金庫與收銀機分開放的價值
- 2020 年 KuCoin:追回比例成了關鍵數字
- 2025 年 Bybit:報導金額最高,手法最像工程題
- 交易所被駭,用戶的錢賠了嗎?
- 另一種結局:不是被駭,是被挪用(FTX)
- 交易所被駭後,鏈上證據怎麼看?
- 交易所被駭後,3 個共通教訓
- 教訓一:出事的環節常常是「人和工具」
- 教訓二:交易所賠不賠得起,差很多
- 教訓三:準備金證明防的是挪用,不是駭客
- 交易所被駭,你能做什麼?分散與自管
- 步驟 1:先把帳戶的安全設定補齊
- 步驟 2:資產分成兩份,別全放同一個地方
- 步驟 3:大額、長期的部分,考慮改自己保管
- 選交易所的檢查清單
- 交易所真的出事時,先做這 4 件事
- 交易所被駭了,我自己怎麼看?
交易所被駭了,你放在裡面的錢還在嗎?回頭看 6 起重大事件,有的交易所自己吞下損失,有的用戶等了約十年。
看完你能看懂這些交易所是怎麼出事的、用戶最後拿回多少,還能照著清單,把自己的資產分散到比較穩的位置。
出事環節:錢包、轉帳流程、人員
結局差很大:自行吸收、賠償、等十年
對策:分散存放,大額自己保管
30 秒懂:交易所被駭,到底發生過什麼事?
最常被討論的有六起,手法與結局都不一樣。下面用最短的方式講完,每一句都附來源。
2014 年,Mt. Gox(門頭溝)。 2 月突然暫停提領,之後破產(Trust Wallet)。報導指出這次損失約 85 萬枚 BTC,也就是比特幣(CryptoSlate)。
2016 年,Bitfinex。 美國司法部資料指出,8 月有人駭入 Bitfinex,竊取約 12 萬枚比特幣(美國司法部)。
2018 年,Coincheck。 1 月 26 日公告遭駭,約 5.23 億枚 NEM(一種加密貨幣)從熱錢包被盜(BBC)。熱錢包就是連著網路、方便隨時提領的錢包,像櫃台的收銀機。
2019 年,Binance。 5 月揭露 7,000 BTC 遭竊,並凍結了提領(CoinDesk)。
2020 年,KuCoin。 9 月 26 日發現熱錢包出現異常提領(KuCoin 官方公告),事件金額約 2.8 億美元(Cointelegraph)。
2025 年,Bybit。 2 月 21 日,與北韓相關的 Lazarus Group 攻擊了 Bybit 的一個冷錢包(Decrypt、FBI)。冷錢包是平常離線保管的錢包,像後面的金庫。FBI 確認 Lazarus(TraderTraitor)是這起約 15 億美元失竊案的幕後黑手(BleepingComputer)。
這六起不是全部,只是最常被引用、也有公開資料可查的幾起。
交易所為什麼會被駭?
因為交易所手上握著大量別人的錢,而且為了讓你隨時能提領,一部分資金通常得放在連著網路的地方。
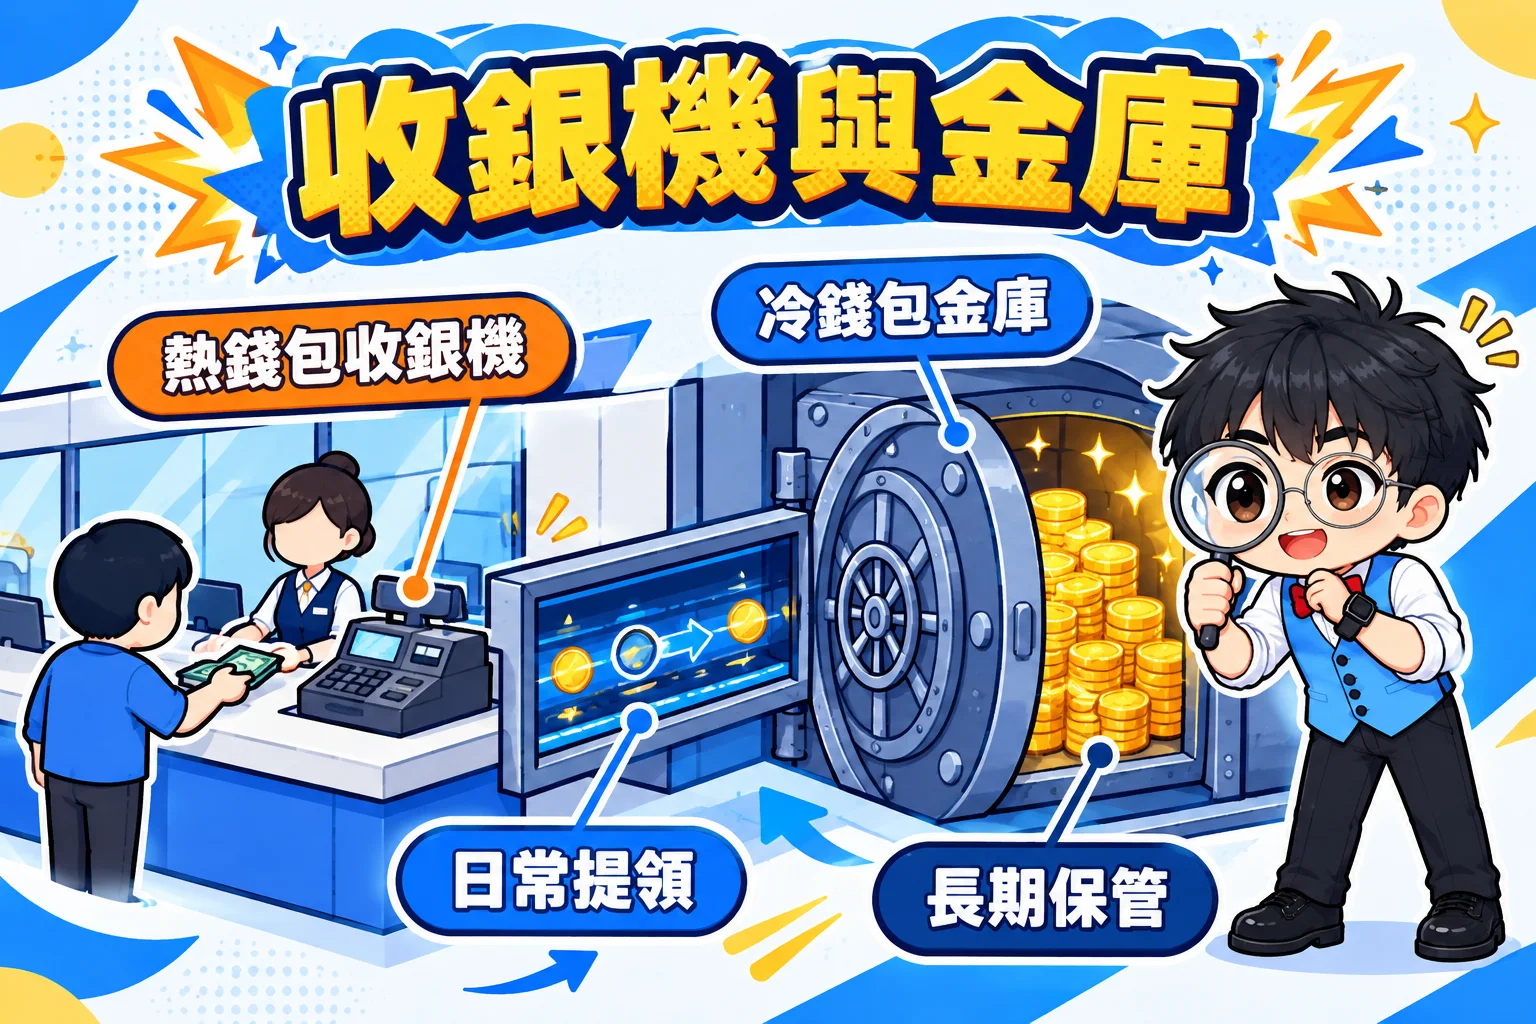
你可以把交易所想成銀行加換匯櫃台。大部分錢放在後面的金庫(冷錢包),櫃台的收銀機(熱錢包)只放日常會用到的現金。收銀機方便,但也最容易被盯上。金庫比較安全,但要動錢就得有人去開,開的那一刻就是風險。
從工程師的角度看,這就是便利與安全的取捨。入口越多,能被攻擊的面就越大。
下面這張表整理公開資料裡有寫到的出事環節。
| 事件 | 公開資料提到的環節 | 白話說明 |
|---|---|---|
| Mt. Gox 2014 | 我查到的資料沒寫細節 | 只確認暫停提領與破產,沒有攻擊細節 |
| Bitfinex 2016 | 我查到的資料沒寫細節 | 司法部頁面只寫駭入並竊取,沒有細節 |
| Coincheck 2018 | 熱錢包 | 連著網路的錢包裡,約 5.23 億枚 NEM 被盜 |
| Binance 2019 | 多數資金所在的離線冷錢包沒被碰到 | 駭客碰不到離線冷錢包,個別用戶錢包也沒直接受影響 |
| KuCoin 2020 | 熱錢包 | 發現異常提領 |
| Bybit 2025 | 冷錢包轉熱錢包的例行轉帳,加上開發者電腦 | 轉帳在途中被攔下,資金導向攻擊者的地址 |
Bybit 這起值得拆開講,因為它把「冷錢包很安全」的想像打破了。
冷錢包的資金需要轉到熱錢包,這是例行作業。攻擊者攔截這筆例行轉帳,把資金導向自己控制的地址(BleepingComputer)。TechTarget 引述的說明指出,入侵管道是 SafeWallet(事件中被點名的工具)開發者的電腦被攻陷,進而送出偽裝過的惡意交易提案(TechTarget)。
白話比喻:你簽一份看似正常的轉帳單,有人卻在途中把收款帳號換成他自己的,而且偽裝得像原本那份。金庫鎖得再好,只要「開金庫的流程」被騙,一樣出事。以我的看法,這比較像流程設計的問題,不只是程式漏洞。
交易所被駭事件時間軸(2014–2025)
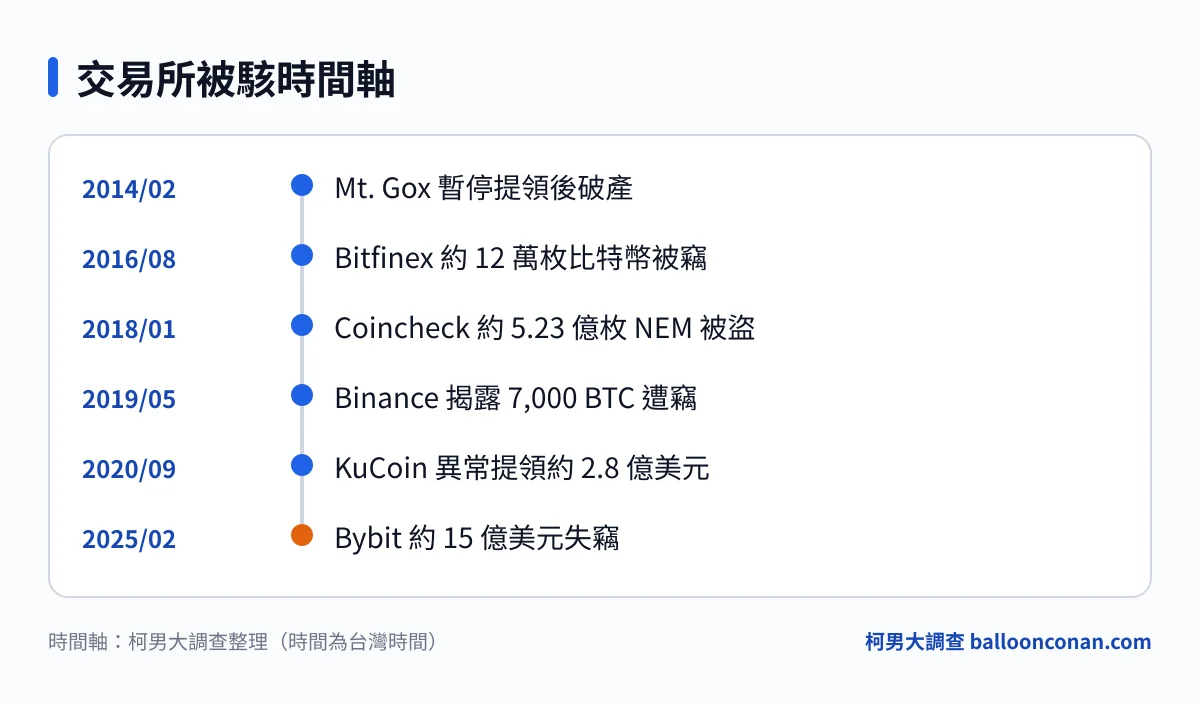
六起事件橫跨十一年,先看圖,再看表。
| 時間 | 交易所 | 損失(報導數字) | 一句話重點 |
|---|---|---|---|
| 2014/02 | Mt. Gox | 約 85 萬枚 BTC | 暫停提領後破產 |
| 2016/08 | Bitfinex | 約 12 萬枚比特幣 | 後續進入美國司法部洗錢案 |
| 2018/01 | Coincheck | 約 5.23 億枚 NEM | 熱錢包被盜,承諾賠償 |
| 2019/05 | Binance | 7,000 BTC | 凍結提領,損失自行吸收 |
| 2020/09 | KuCoin | 約 2.8 億美元 | 熱錢包異常提領,共同創辦人稱追回約 84% |
| 2025/02 | Bybit | 約 15 億美元 | FBI 指向 Lazarus |
2014 年 Mt. Gox(門頭溝):最早的大崩盤
Mt. Gox 在 2014 年 2 月突然暫停提領,之後走向破產(Trust Wallet)。這筆損失被稱為該所史上最嚴重的駭客事件,報導數字是約 85 萬枚 BTC(CryptoSlate)。
同一篇報導指出,Mt. Gox 當時冷儲存仍持有 137,891 BTC,債權人本來有機會被全額清償(CryptoSlate)。
對用戶來說,最痛的不只是錢不見,而是錢被卡住很久。CNBC 在 2024 年 6 月報導,Mt. Gox 破產約十年後,才即將開始向用戶償還價值約 90 億美元的加密貨幣,金額以報導當時的幣價計算(CNBC)。
還款採分階段進行,目的是避免大量比特幣一次湧入市場(KuCoin 學院)。
2016 年 Bitfinex:從駭入到 2022 年查扣
美國司法部資料指出,2016 年 8 月有人駭入 Bitfinex,竊取約 12 萬枚比特幣(美國司法部)。同一個頁面載明,兩名被告因洗錢這筆贓款被起訴,案號 23-CR-239(美國司法部)。
2022 年 2 月,CoinDesk 報導美國官員查扣了與這起案件有關、價值約 36 億美元的比特幣,並逮捕兩人(CoinDesk)。
這起也是認識「鏈上證據」的好例子。鏈上就是區塊鏈上公開、誰都能查的交易紀錄。Merkle Science 估計,被盜的 119,756 BTC 中,有超過 94,643 枚在 2022 年 2 月 1 日從涉案錢包轉出(Merkle Science)。錢包一動,鏈上就看得到。
2018 年 Coincheck:熱錢包被掏空
Coincheck 在 2018 年 1 月 26 日公告遭駭,約 5.23 億枚 NEM 從熱錢包被盜(BBC)。
賠償部分,Phys.org 報導 Coincheck 承諾賠償約 26 萬名損失 NEM 的客戶,金額約 4 億美元。事件後該所一度停止營運,客戶也無法交易(Phys.org)。
CCN 在 2018 年 3 月 8 日報導,Coincheck 確認將於下週開始賠償,被盜金額約 5.3 億美元(CCN(Yahoo 轉載))。前者是承諾賠償的金額,後者是被盜的金額,所以兩個數字不同。
2019 年 Binance:金庫與收銀機分開放的價值
Binance 在 2019 年 5 月揭露 7,000 BTC 遭竊,並稱這是大規模的安全入侵,當時凍結了提領(CoinDesk)。Decrypt 報導,駭客碰不到存放多數資金的離線冷錢包,個別用戶的錢包也沒有直接受影響(Decrypt)。
Binance 主管表示用戶資金是安全的(「Funds are SAFU」),損失由該所自行吸收(Yahoo Finance)。
這個案例讓我看到「金庫加收銀機」分開放的意義:就算收銀機被打開,只要多數資金在金庫裡,損失就有上限。
2020 年 KuCoin:追回比例成了關鍵數字
KuCoin 在 2020 年 9 月 26 日發現熱錢包出現異常提領(KuCoin 官方公告),事件金額約 2.8 億美元(Cointelegraph)。
Cointelegraph 在 2020 年 11 月 11 日報導,KuCoin 共同創辦人表示已追回約 84% 受影響資金(Cointelegraph)。這是創辦人的說法,後續怎麼處理,看官方公告最準。
2025 年 Bybit:報導金額最高,手法最像工程題
Bybit 事件發生在 2025 年 2 月 21 日,北韓相關的 Lazarus Group 攻擊了其中一個冷錢包(Decrypt、FBI)。
FBI 確認 Lazarus(TraderTraitor)是約 15 億美元失竊案的幕後黑手。FBI 還公布了 51 個以太坊地址,這些地址曾持有或仍持有與 Lazarus 有關的 Bybit 被盜資產(BleepingComputer)。
手法前面拆解過了:攔截例行轉帳,入口是開發者的電腦。以報導的美元金額來看,這是本文六起裡最高的一起。
交易所被駭,用戶的錢賠了嗎?
看交易所。同樣是被駭,結局從「自己吞下」到「等十年」都有。
| 事件 | 用戶結局(目前查得到的) |
|---|---|
| Mt. Gox | 破產約十年後,報導稱即將開始分階段償還約 90 億美元規模的加密貨幣 |
| Bitfinex | 資料著重刑案與查扣(約 36 億美元) |
| Coincheck | 承諾賠償約 26 萬名客戶,金額約 4 億美元;一度停止營運 |
| Binance | 損失由該所自行吸收;事件時凍結過提領 |
| KuCoin | 共同創辦人稱追回約 84% |
| Bybit | 事件細節請看 Bybit 官方公告 |
另一種結局:不是被駭,是被挪用(FTX)
FTX 要特別拿出來講,因為它常被和「被駭」混在一起,其實是兩回事。
FTX 於 2022 年底倒閉,CNBC 報導其破產重整計畫在 2024 年 10 月 7 日獲核准,為向客戶返還大筆資金鋪路(CNBC)。Al Jazeera 報導,破產程序出售了以被挪用的客戶資金所購買的資產,創辦人 Sam Bankman-Fried 被判七項罪名成立(Al Jazeera)。
同一篇報導指出,CFTC 和解要求 FTX 支付 87 億美元賠償與 40 億美元沒收款,用於補償受害者。CFTC 同意在客戶全額獲償(含利息)前不收款(Al Jazeera)。
對用戶來說,兩種情況都是「錢拿不出來」。但一個是外部攻擊,一個是內部挪用,要防的東西不一樣。想看另一則和交易所治理有關的大事,可以讀 CZ 辭任幣安 CEO 的整理。
交易所被駭後,鏈上證據怎麼看?
鏈上證據就是:區塊鏈上每一筆轉帳都公開,只要有地址,誰都能看到餘額和進出紀錄。
前面 FBI 公布的 51 個以太坊地址,和 Bitfinex 案裡 Merkle Science 追的錢包,都是這個原理。新聞說「資金轉出了」,你可以自己去驗證。
- 打開以太坊的區塊瀏覽器(查地址與交易的公開網站)。提醒:只從你自己確認過的網站進入,不要點私訊裡的連結。
- 找到搜尋欄位,貼上要查的地址。提醒:用複製貼上,別手打。
- 看頁面列出的餘額與交易紀錄。時間、金額、對方地址都在上面。
鏈上能告訴你錢什麼時候動、動去哪裡。它看不出地址背後是誰,歸因要靠 FBI 這類調查機關。
交易所被駭後,3 個共通教訓
教訓一:出事的環節常常是「人和工具」
Coincheck、KuCoin 是熱錢包出問題。Bybit 的入口則是 SafeWallet 開發者的電腦,連冷錢包的轉帳流程都被騙。
所以光看「有沒有用冷錢包」不夠,還要看簽核與操作流程。這點你沒辦法直接檢查,但可以預期:越依賴人工與外部工具,越多環節可能被盯上。
教訓二:交易所賠不賠得起,差很多
Coincheck 承諾賠償,Binance 自行吸收,Mt. Gox 走破產還款,用戶等了約十年。同樣是被駭,用戶拿到的結果完全不同。
我的看法是,選交易所時別只問「會不會被駭」,也要問「被駭之後賠不賠得起、處理得透不透明」。
教訓三:準備金證明防的是挪用,不是駭客
PoR(準備金證明)就是交易所公開證明「客戶的幣,我手上有對應的資產」。Yahoo 轉載報導指出,交易所在 FTX 倒閉後被要求發布準備金證明,用來證明沒有像 FTX 那樣挪用客戶資金(Yahoo Finance)。
從邏輯上看,它檢查的是資產夠不夠,不是系統有沒有漏洞。有 PoR 是加分,但不等於不會被駭。
交易所被駭,你能做什麼?分散與自管
做三件事:補齊帳戶安全、資產分兩份、大額長期的部分考慮自己保管。每一件都不難,難的是真的去做。
步驟 1:先把帳戶的安全設定補齊
交易所被駭你管不到,但你自己的帳戶被盜,是你管得到的。
- 登入交易所 App 或網頁,找到「安全」或類似名稱的設定頁。提醒:位置與名稱依交易所而異,找不到就查該交易所的幫助中心。
- 開啟雙重驗證(2FA,登入或提領時,除了密碼還要再輸入驗證 App 產生的一組數字)。提醒:優先用驗證 App,不要只靠簡訊。
- 設定防釣魚碼(你自己訂的一串字,之後官方寄給你的信會固定顯示它,沒有這串字的就是假的)。提醒:這串字不要和密碼一樣。
- 設定提幣白名單(只允許把錢領到你事先登記好的地址,像銀行的約定轉帳帳戶)。提醒:新增地址前先逐碼核對。
步驟 2:資產分成兩份,別全放同一個地方
以我的習慣,是把「要買賣的」和「長期不動的」分開。要買賣的放交易所,長期不動的挪出來。
先定一個「就算這間交易所出事,我也睡得著」的金額,超過的就搬走。這個數字沒有標準答案,取決於你的收入與心態。
步驟 3:大額、長期的部分,考慮改自己保管
自己保管,就是不把幣放交易所,改放在自己控制的錢包。核心是兩樣東西:私鑰(像保險箱的鑰匙,誰拿到誰就能動錢)和助記詞(12 或 24 個英文單字,是私鑰的備份,像保險箱的備用鑰匙)。
- 選一個錢包。長期放的話,硬體錢包(專門離線存放私鑰的小裝置)是常見選擇。提醒:只從官方管道購買。
- 初始化時抄下助記詞。寫在紙上或金屬板上,不要拍照、不要存雲端。
- 先用小額轉一次,再轉大額。提醒:確認網路(鏈)選對、地址貼對。
這步卡住可以直接問我們的 LINE 小助手。
兩種保管方式各有取捨,不是誰一定比較好。
| 項目 | 放交易所 | 自己保管 |
|---|---|---|
| 誰握有私鑰 | 交易所 | 你自己 |
| 交易所被駭時 | 看交易所賠不賠得起 | 不受交易所事件影響 |
| 自己出事時 | 通常有客服與找回流程 | 助記詞掉了就無解 |
| 買賣方便度 | 高,隨時可交易 | 低,要轉回交易所 |
| 適合 | 頻繁買賣的資金 | 長期不動的資金 |
選交易所的檢查清單
不管用哪一間交易所,都可以用這五項檢查。
| 檢查項目 | 為什麼要看 | 怎麼查 |
|---|---|---|
| 有公開準備金證明 | 檢查有沒有像 FTX 那樣挪用客戶資金 | 到交易所官網找 PoR 頁面 |
| 有雙重驗證 | 保護你自己的帳戶 | 到帳戶「安全」設定頁確認 |
| 有提幣白名單 | 就算帳戶被入侵,也領不到陌生地址 | 同一個安全設定頁 |
| 事故說明透明 | 看它出事時怎麼公告、怎麼處理 | 搜尋過往事件與官方公告 |
| 資產不放同一處 | 就算一處出事,損失也有上限 | 檢查自己的資產分布 |
以 OKX 為例,官方頁面表示該所維持 1:1 準備金比率,並定期公布準備金證明(PoR)報告(OKX 官方)。該頁面(en-us 版)列出 22 種幣的報告,包含 BTC、ETH(以太幣)與穩定幣(價格綁定美元的幣),用戶可驗證自己的餘額與 OKX 總餘額(OKX 官方)。
OKX 官方學院稱,2025 年 2 月 26 日已發布第 28 份連續的準備金證明報告,顯示 281 億美元主要資產對應客戶資金(OKX 官方學院)。我這裡只是拿它的公開頁面示範「PoR 長什麼樣」,你可以對任何交易所做同樣的檢查。
想看交易所從註冊、KYC(身分驗證,就是上傳身分證確認你是本人)到第一筆交易的完整流程,可以看 OKX 完整教學。
交易所真的出事時,先做這 4 件事
Mt. Gox 暫停提領,Binance 當時也凍結了提領。遇到類似情況,慌張的人最容易做錯決定。
- 停止往那間交易所新增入金。提醒:已經在途中的轉帳先別重複操作。
- 只看官方網站與官方 App 裡的公告。提醒:不要信私訊、社群留言或自稱客服的人。
- 暫時不要點任何「領回資產」的連結。提醒:事件期間很容易有人假冒官方。
- 把自己的交易紀錄與餘額截圖存下來。提醒:之後對帳或申報時用得上。
交易所被駭了,我自己怎麼看?
從工程師的角度看,能確認手法的幾起裡,Bybit 最值得記:它不是金庫的鎖壞了,而是「開金庫的流程」被騙。入口是 SafeWallet 開發者的電腦,不是你在 App 裡看得到的任何一個畫面。
所以我不會用「這間交易所有沒有被駭過」當唯一標準。沒被駭過,不代表流程夠硬;被駭過,也要看它後來怎麼處理、怎麼賠。
以我的習慣,我把交易所當成換匯櫃台:要買賣時才把資金放過去,不需要動的部分就搬走。這跟我一直講的「先守住本金與心態」是同一件事。慢慢來,真的比較快。
我在反詐講座最常被問到的是:交易所出事之後,有人私訊說可以幫忙追回資產,能不能信?我的答案是不要。真正的公告只會出現在官方網站與官方 App 裡,不會出現在你的私訊。
下一步很簡單:今天花十分鐘,把你主要用的交易所的雙重驗證、防釣魚碼和提幣白名單補齊,再決定要搬多少資產出來。
查證日期:2026-10-14|作者:氣球柯男,加密貨幣講者、獲 OKX、幣安等 6 座產業獎項
常見問題
交易所被駭,我放在裡面的錢會不見嗎?
要看交易所事後怎麼處理。以本文整理的案例來看,Binance 2019 年的損失由該所自行吸收,Coincheck 承諾賠償約 26 萬名客戶,Mt. Gox 則是破產約十年後才開始償還。所以放在交易所的錢,結局取決於交易所賠不賠得起,而不是你能控制的。
交易所被駭一定會賠給用戶嗎?
不一定。有的交易所自掏腰包補償,有的走破產程序慢慢還款,各家做法不同。選交易所時,除了問會不會被駭,也要看它被駭後的處理紀錄與公告透明度。
交易所被駭事件裡,報導金額最高的是哪一起?
在本文整理的六起裡,報導金額最高的是 2025 年的 Bybit,約 15 億美元。Mt. Gox 的報導數字是約 85 萬枚 BTC,兩者計價單位不同,不能直接比大小。
準備金證明(PoR)能保證交易所不會被駭嗎?
不能。準備金證明是交易所公開證明手上資產夠不夠對應客戶餘額,主要用來檢查有沒有像 FTX 那樣挪用客戶資金。系統或人員會不會被攻破,是另一回事。
交易所真的出事了,我第一步該做什麼?
先停止往那間交易所新增入金,再只看官方網站與官方 App 裡的公告。不要理會私訊自稱客服的人,也把自己的交易紀錄與餘額截圖先存下來。
熱錢包和冷錢包差在哪?
熱錢包連著網路,方便隨時提領,像櫃台的收銀機。冷錢包平常離線保管,像後面的金庫。Bybit 事件顯示,就算是冷錢包,轉帳流程被騙也會出事。
新手卡關也沒關係
看不懂?直接問我們
新手卡關、步驟看不懂、註冊入金有問題,都可以直接問。LINE 小助手一對一回覆你的問題;公開社群裡有很多一樣剛入門的朋友,可以一起討論。
- 註冊、身分驗證卡住
- 入金、出金不會操作
- 畫面跟文章不一樣
提醒:我們不會主動私訊跟你要密碼、驗證碼,也不會要求你轉帳;遇到這類訊息請直接當成詐騙。
資料來源
- 2016 Bitfinex Hack(美國司法部)
- Mt. Gox Ordered to Repay Victims of 850,000 Bitcoin Hack
- Bitcoin windfall coming for Mt. Gox creditors(CNBC)
- Japan's crypto exchange Coincheck sued after hack
- KuCoin recovered 84% of stolen crypto after $280M hack
- FBI confirms Lazarus hackers were behind $1.5B Bybit crypto heist
- US court orders FTX to pay $12.7bn to customers(Al Jazeera)
- OKX Proof of Reserves(OKX 官方)
- Coincheck: World's biggest ever digital currency 'theft'(BBC)
- KuCoin Security Incident Update(KuCoin 官方)
- Ethereum Falls as Crypto Exchange Bybit Confirms $1.4 Billion Hack(Decrypt)
- North Korea Responsible for $1.5 Billion Bybit Hack(FBI/IC3)
- FTX bankruptcy judge approves more than $14 billion payback plan(CNBC)