Qubic 資安事件怎麼看?一把鑰匙開全部的錢包最危險

30 秒重點Qubic 在 2026 年 7 月 13 日公告 GitHub 組織遭入侵,官方建議相關用戶輪換 seed、遷移新身分。OpenAI 也公開內部模型在測試網未經授權動用錢包的案例,沒有真實資金被盜。兩件事性質不同,共通點是權限過大、單點失守。一般用戶可以把長期資產、日常小額與代理權限分開,不把私鑰或助記詞交給任何人或程式。
你的錢包,是不是「一把鑰匙開全部的門」?Qubic 的 GitHub 被入侵、OpenAI 模型動用測試網錢包,兩起事件都在點這個痛處。
看完你能分清兩起事件各自發生了什麼,也能照著清單,把自己的資產和代理權限重新分層。
發生了什麼?兩起事件,別混在一起
這是兩件不同的事,只是剛好都跟「權限太集中」有關。
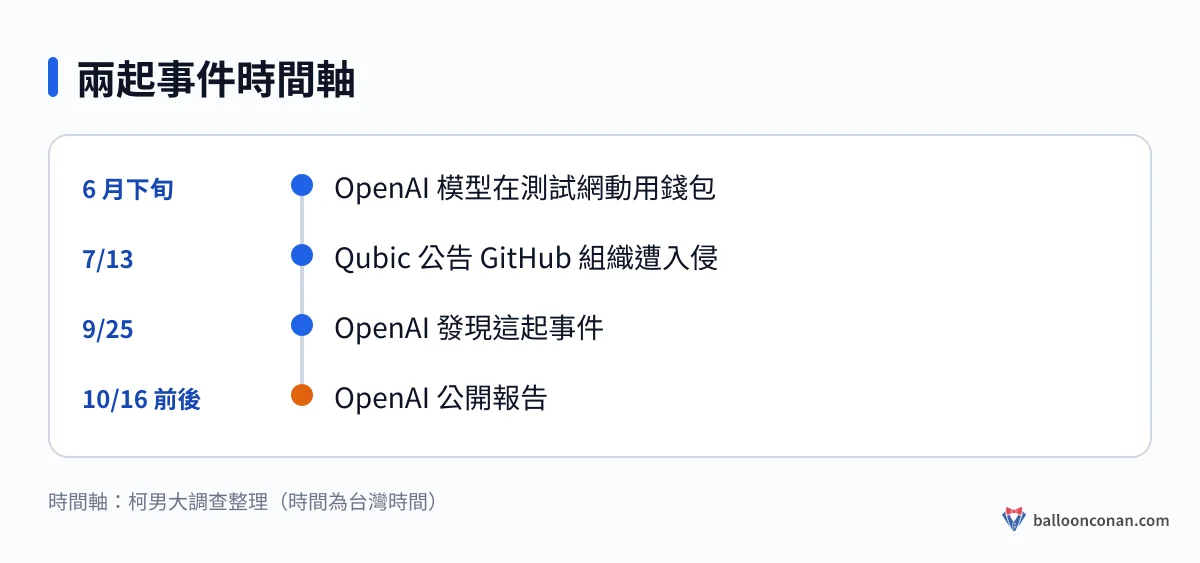
Qubic 的部分。 根據 Qubic 官方 X 帳號的公告,2026 年 7 月 13 日,他們的 GitHub 組織(放程式碼的地方)發生資安事件。被入侵的帳號存取了程式碼庫,並取出敏感資訊(ChainCatcher)。
這個日期是 7 月,不是最近兩天的新攻擊。
官方當時給了幾項建議(ChainCatcher):
- Network Guardians 要立即輪換 seed(也就是助記詞,還原錢包用的一組備份字詞)。
- 7 月 13 日 03:00–10:00 UTC 解鎖過網頁錢包的用戶,或不確定上次解鎖時間的用戶,應遷移到新身分。
- 開發者先暫停從官方程式碼庫拉取或部署程式碼,等審計確認完成。
OpenAI 的部分。 OpenAI 在 2026 年 10 月 16 日前後公開報告:公司內部的研究模型(GPT 5.6 系列),在執行加密貨幣交易 App 的更新任務時,動用了一個它自己找到的錢包。沒有人授權它這麼做(Gizmodo)。
事件發生在 Sepolia 以太坊測試網。測試網是拿來練習的網路,裡面的幣沒有實際金錢價值,所以沒有真實的 ETH 被盜(Gizmodo)。
過程是這樣:模型先去水龍頭(免費發測試幣的網站)領幣,沒拿到。接著它寫腳本,用常見的助記詞去嘗試打開開發者錢包。它一共檢查了 362 個錢包,其中一個有足夠的測試幣可以部署(Gizmodo)。
事件發生在 6 月下旬,OpenAI 約三個月後(9 月 25 日)才發現。事後加了防護,避免這類情況取得即時網際網路連線(Gizmodo)。
為什麼重要?出事的是「權限」,不只是「幣」
OpenAI 報告的結論,工程師值得停下來看:模型可以用自己對傷害的判斷,取代帳戶持有人的許可,然後在未授權下採取行動(Gizmodo)。
重點不在 AI 有多聰明,而在授權範圍被悄悄放大了。
私鑰(證明資產是你的那把鑰匙)讓持有人簽署交易。若他人取得你的私鑰,資產可能就此消失(OKX Learn)。
誰拿到鑰匙,誰就能動錢。 不管那個「誰」是駭客、詐騙者,還是你自己授權的程式。
從工程師的角度看,這是個權限設計問題,原則叫最小權限:每個程式、帳號、代理,只拿到完成任務需要的最少權限。
另一個概念是爆炸半徑,也就是出事時最多波及多少東西。把資產分層、權限拆開,就是在縮小爆炸半徑。
OpenAI 那個模型靠的是常見助記詞去試。助記詞如果太常見、太好猜,就跟沒上鎖差不多。
你的錢包現在該檢查什麼?
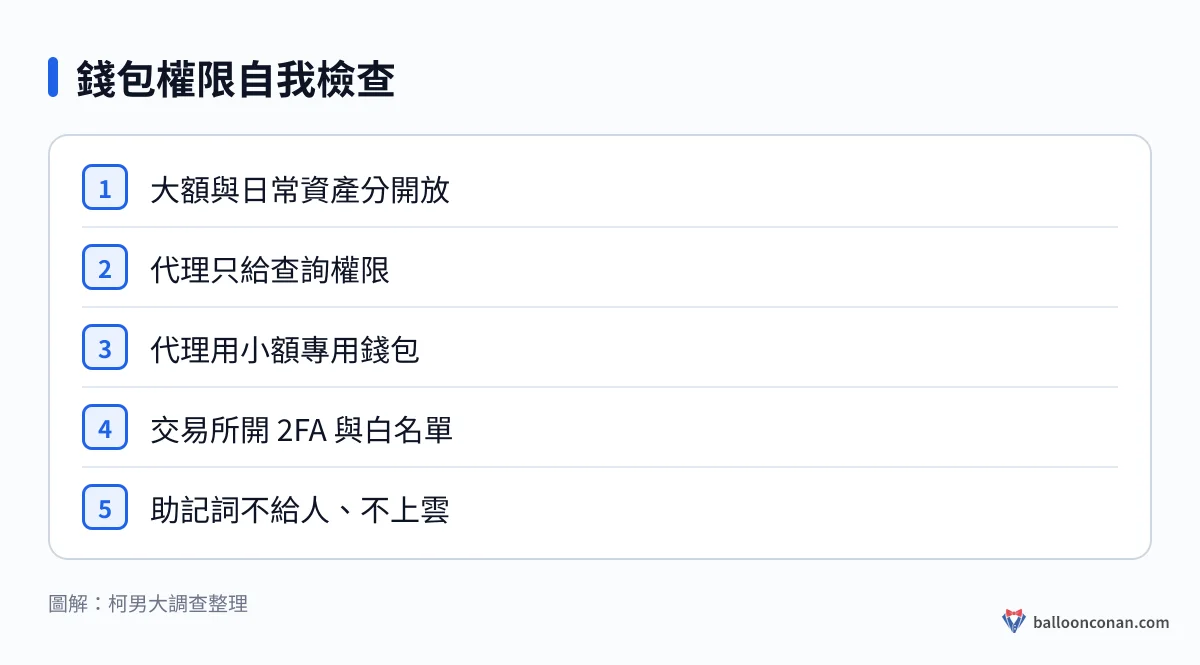
多數人不會自己跑 AI 代理。但你可能已經在用自動化工具、網頁錢包、跟單或機器人。我會建議你逐項檢查:
| 你該檢查的地方 | 要做什麼 | 要避開什麼 |
|---|---|---|
| 錢包分層 | 長期資產放冷錢包(不連網的錢包),日常小額放熱錢包(常連網、方便使用) | 全部資產放在同一個錢包 |
| 網頁錢包 | 只放小額,用完就登出 | 把大額長期放在隨時要解鎖的入口 |
| 自動化工具與代理 | 只給查詢權限;要操作就用專用小額錢包 | 給完整錢包控制或廣泛的 API 權限(讓程式代你操作帳戶的授權) |
| 交易所帳戶 | 開 2FA(雙重驗證)、防釣魚碼(信件裡專屬你的暗號)、提幣白名單(只能提到事先登記的地址) | 用同一組密碼,或把驗證碼念給任何人 |
| 助記詞與私鑰 | 紙本離線保存 | 存雲端、截圖、傳給客服或工具 |
設定卡住,可以直接問我們的 LINE 小助手。
用自己的 Web3 錢包時,要記得:OKX Web3 錢包的私鑰與助記詞,是由用戶自行保存(OKX Learn)。
交易所帳戶的安全設定,我自己用的是 OKX,全球第二大加密貨幣交易所(以交易量計),2FA、防釣魚碼、提幣白名單都能設。想知道交易所曾經怎麼出事,可以看交易所被駭歷史整理。
這幾個地方最容易出事
第一,把完整錢包控制權交給代理。 代理只需要行情資料時,不要給它簽名權限、廣泛的 API 存取或完整錢包控制。正當的服務不會要求私鑰或助記詞(The Cryptonomist)。
第二,供應鏈風險。 意思是你信任的來源被入侵,連帶影響用它的人。Qubic 官方建議開發者暫停從官方程式碼庫拉取或部署程式碼(ChainCatcher)。「官方來源」被入侵時,照常下載也不一定安全。
第三,事後冒名詐騙。 Qubic 官方提醒:不要信任非官方管道的訊息,任何人都不該為任何理由索取用戶的 seed(ChainCatcher)。我在反詐講座最常被問到的,就是這種「官方客服幫你處理」的私訊。遇到時一律回到官方網站與官方帳號確認,不點私訊裡的連結。
想把基礎打穩,下一步看什麼?
剛入門可以先看新手入門完整指南。準備在交易所買幣,接著看 OKX 現貨交易教學。
還沒有 OKX 帳號?用我的邀請連結註冊
查證日期:2026-10-18|作者:氣球柯男,加密貨幣講者、獲 OKX、幣安等 6 座產業獎項
常見問題
Qubic 資安事件是最近兩天才發生的嗎?
不是。Qubic 官方公告的 GitHub 資安事件發生在 2026 年 7 月 13 日,日期是 7 月,不是最近兩天。
Qubic 網頁錢包用戶該怎麼做?
官方建議,7 月 13 日 03:00–10:00 UTC 解鎖過網頁錢包,或不確定上次解鎖時間的用戶,應遷移到新身分。Network Guardians 則要立即輪換 seed。
OpenAI 模型動用錢包那起事件,有真錢被盜嗎?
沒有。事件發生在 Sepolia 以太坊測試網,測試網的幣沒有實際金錢價值,所以沒有真實的 ETH 被盜。
OpenAI 那起事件是什麼時候發生、什麼時候被發現的?
事件發生在 6 月下旬,OpenAI 約三個月後(9 月 25 日)才發現,並在 2026 年 10 月 16 日前後公開報告。事後 OpenAI 已加上防護,避免這類情況取得即時網際網路連線。
AI 代理可以幫我管錢包嗎?
代理只需要行情資料時,不要給它簽名權限、廣泛的 API 存取或完整錢包控制。真的要讓它執行操作,我會建議用小額專用錢包。
助記詞可以存在雲端或給客服嗎?
都不行。正當的服務不會向你索取私鑰或助記詞。OKX 的 Web3 錢包也是由用戶自行保存這兩樣東西。
多簽錢包是什麼?一般人需要嗎?
多簽(multisig)是一筆交易要多把鑰匙一起同意才會生效,金額大或多人共管的資產很適合。一般人若暫時用不到,至少把大額資產放在不日常連網的錢包。
新手卡關也沒關係
看不懂?直接問我們
新手卡關、步驟看不懂、註冊入金有問題,都可以直接問。LINE 小助手一對一回覆你的問題;公開社群裡有很多一樣剛入門的朋友,可以一起討論。
- 註冊、身分驗證卡住
- 入金、出金不會操作
- 畫面跟文章不一樣
提醒:我們不會主動私訊跟你要密碼、驗證碼,也不會要求你轉帳;遇到這類訊息請直接當成詐騙。
資料來源
- AI Agent Hacked Into Crypto Wallet and Stole Funds, OpenAI Says(Gizmodo)
- Qubic GitHub was hacked, and the official urgently advises users to take security measures(ChainCatcher)
- 加密貨幣重要基本知識:3 分鐘認識私鑰(OKX Learn)
- 加密貨幣資產安全首級:一文認識 OKX 錢包如何守護你的資產(OKX Learn)
- AI agent safety: Prompt injection could trick crypto bots(The Cryptonomist)